【漏洞预警】Apache Arrow代码执行漏洞(CVE-2024-52338)来源:飓风网络安全作者:cexlife
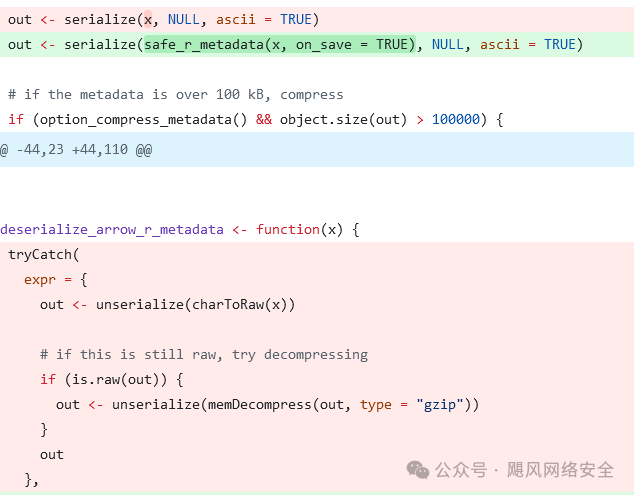
漏洞描述: Aрасhе Arrоԝ R软件包版本 4.0.0 至16.1.0中的IPC和Pаrԛuеt读取器中不受信任的数据的反序列化允许任意代码执行。
4.0.0 <= Apache Arrow R软件包 <= 16.1.0 修复建议: 补丁名称: Aрасhе Arrоԝ代码执行漏洞的补丁—更新至最新版本18.1.0 公告链接: https://lists.apache.org/thread/0rcbvj1gdp15lvm23zm601tjpq0k25vt 文件链接: https://github.com/apache/arrow/releases/tag/apache-arrow-18.1.0 目前官方已有可更新版本,建议受影响用户升级至最新版本: https://github.com/apache/arrow/releases 参考链接: http://www.openwall.com/lists/oss-security/2024/11/28/3
|